Food defense et accueil visiteurs : ce que les référentiels exigent
La food defense est la protection des aliments contre une contamination intentionnelle : un acte de malveillance, de sabotage, de vengeance ou de terrorisme qui vise à nuire au consommateur ou à l'entreprise. Elle se distingue de la sécurité des aliments, qui traite les contaminations accidentelles, et de la food fraud, qui traite la tromperie à but économique. Les trois référentiels GFSI utilisés en France, IFS Food, BRCGS et FSSC 22000, exigent un plan de food defense documenté. La réglementation américaine l'impose aux sites qui exportent vers les États-Unis.
Cet article explique ce que chaque cadre demande, clause par clause, et s'arrête sur le point que les quatre ont en commun et que l'auditeur peut tester en se présentant à l'accueil : la maîtrise des accès des personnes extérieures aux zones sensibles.
Nos clients agroalimentaires nous parlent régulièrement de food defense. Leurs questions nous ont amenés à approfondir les exigences qui encadrent l'accueil visiteurs. Pour concevoir un outil adapté à leur organisation, il fallait comprendre ce qui se joue dès l'arrivée d'une personne extérieure : son identification, les consignes à lui transmettre et les conditions de son accès. Qui l'attend ? Dans quelles zones peut-elle entrer ? Quelles consignes doit-elle comprendre avant d'accéder à ces zones ou de commencer son intervention ?
Un technicien qui intervient près d'une cuve, un chauffeur au dépotage et un commercial reçu dans les bureaux participent à des activités différentes. Leurs zones d'accès et les conditions de leur présence déterminent les risques à prendre en compte, et le parcours d'accueil doit refléter ces différences.
Qu'est-ce que la food defense ?
La food defense couvre les actes intentionnels. Le mot important est intentionnel. Le plan HACCP d'un site traite des dangers qui surviennent par accident ou par négligence : une rupture de chaîne du froid, un corps étranger issu d'une machine, une contamination croisée par un allergène. La food defense traite d'une personne qui veut nuire et qui cherche l'endroit du procédé où son geste aura le plus d'effet et le moins de chances d'être détecté. Un plan de food defense protège donc le produit contre la contamination intentionnelle, là où le plan HACCP protège contre la contamination accidentelle.
Le secteur distingue trois notions voisines, que les auditeurs attendent de voir séparées :
- La sécurité des aliments (food safety) : contamination non intentionnelle, traitée par les bonnes pratiques d'hygiène et le plan HACCP.
- La food fraud : altération ou substitution motivée par un gain économique, par exemple un ingrédient dilué ou une origine falsifiée. IFS Food la traite au chapitre 4.20, avec une évaluation de vulnérabilité souvent appelée VACCP.
- La food defense : contamination intentionnelle motivée par la volonté de nuire. IFS Food la traite au chapitre 4.21, avec une évaluation des menaces souvent appelée TACCP, décrite dans le guide britannique PAS 96:2017.
Les motivations rencontrées sont variées : un salarié en conflit avec son employeur, un prestataire licencié, une tentative d'extorsion contre une marque, un acte idéologique. Le cas fondateur de la discipline reste la contamination volontaire de bars à salades à The Dalles, dans l'Oregon, en 1984, par les membres d'une communauté qui voulaient influencer une élection locale : 751 cas de salmonellose ont été recensés, selon l'étude publiée dans le JAMA en 1997. Le cas le plus cité en usine est celui d'Aqli Foods au Japon : en octobre 2013, un opérateur de la ligne pizza a introduit du malathion, un pesticide, dans des produits surgelés. Plus de 6 millions de packs ont été rappelés et près de 2 800 personnes ont signalé des symptômes légers aux autorités sanitaires, sans lien causal établi pour chacune. L'employé a été arrêté fin janvier 2014.
Évaluation des menaces et zones sensibles
Un plan de food defense commence par une évaluation des menaces, que la FDA appelle analyse de vulnérabilité et que PAS 96 structure sous le nom de TACCP. La méthode est analogue à celle du HACCP, mais la question posée change : non plus « qu'est-ce qui peut mal tourner ? », mais « qui pourrait vouloir nuire, par où, et avec quelles chances de réussir sans être vu ? ».
L'évaluation croise trois dimensions pour chaque étape du procédé : la probabilité qu'un attaquant y ait accès et une raison d'agir, la gravité de l'effet sur le consommateur et sur la taille du lot touché, et la difficulté de détecter l'acte avant que le produit ne soit expédié. Le résultat est une liste de zones sensibles, parfois appelées zones critiques, où un geste malveillant serait dilué dans un lot entier et resterait invisible au contrôle final, et pour chacune des mesures d'atténuation proportionnées à la menace évaluée.
La FDA a identifié quatre types d'activités qui concentrent la vulnérabilité dans la plupart des usines : la réception et le chargement de liquides en vrac, le stockage et la manipulation de liquides, la manipulation d'ingrédients secondaires, et le mélange et les activités similaires. Ces quatre points se retrouvent dans la quasi-totalité des sites agroalimentaires, et ils ont une caractéristique commune : ce sont des zones où des personnes extérieures interviennent, pour une livraison, un nettoyage ou une maintenance.
Ce que demandent IFS 4.21, BRCGS 4.2, FSSC 22000 et la FDA
Les trois référentiels GFSI et la réglementation américaine demandent la même chose sous des formulations différentes. Les lire ensemble évite de tenir trois plans.
| Cadre | Clause | Ce qui est exigé | Revue |
|---|---|---|---|
| IFS Food v8 Publié en avril 2023, obligatoire depuis le 1er janvier 2024 | 4.21.1 à 4.21.3 |
| Test d'efficacité et revue au moins une fois par période de 12 mois, ou à chaque changement significatif |
| BRCGS Food Safety Issue 9 Publié en août 2022, audits depuis février 2023 | 4.2.1 à 4.2.3, et 4.1.4 |
| Revue au moins annuelle |
| FSSC 22000 v6 Publié en avril 2023, audits depuis avril 2024 | Exigence complémentaire 2.5.3 |
| Selon le cycle du système de management |
| FDA, 21 CFR Part 121 Règle finale du 27 mai 2016, conformité de juillet 2019 à juillet 2021 | Mitigation Strategies to Protect Food Against Intentional Adulteration |
| Réanalyse au moins tous les trois ans |
Ces quatre cadres n'ont pas la même nature. IFS Food (International Featured Standards, né des fédérations du commerce allemande et française), BRCGS Food Safety (issu du British Retail Consortium) et FSSC 22000 (Food Safety System Certification, qui associe ISO 22000, des programmes prérequis sectoriels et des exigences additionnelles) sont des référentiels privés de certification reconnus par la GFSI : des clients les exigent dans la relation commerciale, mais ils ne remplacent pas les obligations réglementaires du site. Le 21 CFR Part 121 de la FDA (Food and Drug Administration) est au contraire une réglementation, applicable selon l'activité de l'établissement et ses exemptions. Les fabricants d'emballages relèvent de référentiels propres, IFS PACsecure et BRCGS Packaging Materials, qui ne sont pas traités ici.
Une précision de calendrier pour FSSC 22000 : la Fondation a publié la version 7 du schéma le 1er mai 2026. Les audits en version 6 restent possibles jusqu'au 30 avril 2027, et les audits de passage à la version 7 se déroulent du 1er mai 2027 au 30 avril 2028. L'exigence de food defense est reconduite ; vérifiez la numérotation de la clause dans la version qui s'appliquera à votre prochain audit.
Trois lectures ressortent de ce tableau.
La première : la clause IFS 4.21.2 cite explicitement « la politique d'accès des salariés, des visiteurs et des prestataires » et « la gestion des inspections externes et des visites réglementaires » parmi le contenu minimal du plan. L'accès des personnes extérieures n'est pas une interprétation de l'auditeur, c'est écrit dans la clause.
La deuxième : BRCGS est le seul référentiel qui demande, en toutes lettres, un système d'enregistrement des visiteurs. La clause 4.1.4 complète la clause 4.2, intitulée « site security and food defence », sur les zones sensibles. Un auditeur BRCGS demandera donc à voir le registre, puis à vérifier que les visiteurs et chauffeurs ont été informés des procédures d'accès avant d'entrer.
La troisième : la règle américaine est la plus prescriptive sur la structure du plan et sur la responsabilité. La FDA estimait à la publication de la règle qu'environ 3 400 entreprises exploitant 9 800 installations étaient concernées, aux États-Unis et à l'étranger. Un site français qui exporte vers les États-Unis et qui est enregistré auprès de la FDA entre dans ce périmètre, quel que soit le volume exporté. Son plan IFS peut servir de base, mais il ne vaut pas plan FDA tant qu'il n'a pas les cinq composantes du plan écrit, la personne qualifiée et la réanalyse.
Pour un site agroalimentaire, ces exigences s'ajoutent à celles qui concernent déjà l'hygiène des visiteurs. Dans IFS Food v8, l'exigence 3.2.2 sur l'hygiène personnelle s'applique aux prestataires et aux visiteurs, et c'est l'une des dix exigences KO : notée D, elle retire 50 % des points et empêche l'émission du certificat. Nous avons détaillé ces exigences dans notre page sur l'accueil sécurité des visiteurs en agroalimentaire.
FDA : vérifier le périmètre avant d'écrire le plan
Le 21 CFR Part 121 vise les contaminations intentionnelles destinées à provoquer un dommage de santé publique à grande échelle. Il concerne une usine française dès lors qu'elle fabrique, transforme, conditionne ou stocke des aliments destinés à la consommation aux États-Unis et qu'elle est enregistrée auprès de la FDA. Avant d'écrire un plan FDA, deux vérifications s'imposent : l'enregistrement, puis les exemptions du §121.5, qui s'examinent activité par activité : stockage hors cuves de liquide, opérations sur un contenant intact au contact de l'aliment, aliments pour animaux, et seuil very small business de 10 millions de dollars ajustés à l'inflation, calculé sur trois ans, filiales comprises, avec des justificatifs conservés deux ans. Un même site peut être exempté pour un atelier et concerné pour un autre.
Trois points du texte pèsent ensuite sur l'accueil des personnes extérieures. Le §121.4 distingue la sensibilisation des personnes affectées aux étapes vulnérables, qu'un questionnaire d'induction peut soutenir pour un intervenant extérieur, et la qualification de celles qui préparent le plan, que ce questionnaire ne démontre pas. Le §121.157 impose une réanalyse au moins tous les trois ans, mais aussi dès qu'une modification crée ou accroît une vulnérabilité : un nouveau quai, une externalisation du nettoyage ou un changement d'horaires de livraison posent la question pendant le projet, pas après sa mise en service. Le §121.315 fixe deux ans de conservation pour les enregistrements exigés par le plan, disponibles sur site sous 24 heures ; cette durée ne s'applique pas automatiquement à tout le registre des visiteurs, point que nous reprenons plus bas avec la recommandation de la CNIL.
Personnes extérieures : visiteurs, prestataires, chauffeurs
Un site agroalimentaire reçoit plus de personnes extérieures qu'on ne le pense. Selon les statistiques Anghello relevées en 2026, ce sont en moyenne 27 personnes par jour et près de 135 par semaine qui se présentent sur un site agroalimentaire : prestataires de maintenance, agents de nettoyage, transporteurs, auditeurs, commerciaux, candidats. Chacune de ces personnes extérieures entre dans le périmètre du plan de food defense dès lors qu'elle peut approcher une zone sensible, et la maîtrise des accès commence par savoir qui elle est et ce qu'elle vient faire.
Trois populations posent des questions différentes.
Les visiteurs et auditeurs sont accompagnés, annoncés, et passent par l'accueil. Le risque qu'ils représentent est faible, mais la preuve de leur passage est la plus souvent demandée : qui est venu, avec quel hôte, à quelle heure, dans quelles zones, et avec quelles consignes acceptées.
Les prestataires de maintenance et de nettoyage sont ceux qui approchent réellement les zones sensibles, souvent hors production, parfois la nuit quand le site est vide. Leur accès est encadré par le plan de prévention, obligatoire pour toute intervention d'une entreprise extérieure et écrit au-delà de 400 heures par an ou pour des travaux dangereux (articles R4512-6 et suivants du Code du travail). Le plan de prévention traite la sécurité des personnes ; le plan de food defense doit traiter, pour les mêmes intervenants, l'accès aux produits.
Les chauffeurs sont la population extérieure la plus nombreuse et la moins tracée. Ils arrivent tôt, souvent avant l'ouverture de l'accueil, manœuvrent au quai et repartent sans avoir rencontré personne d'autre que le cariste. Leur passage relève du protocole de sécurité pour les opérations de chargement et de déchargement (articles R4515-4 et suivants). Dans la plupart des plans de food defense que nous voyons, la section « visiteurs » tient en une ligne, « badge obligatoire », et les chauffeurs n'y figurent pas. C'est pourtant au quai que se trouve la réception des liquides en vrac, l'une des quatre activités vulnérables identifiées par la FDA.
Partir de l'activité prévue permet de définir, pour chaque personne extérieure, les zones accessibles, les responsabilités et ce qui doit précéder l'entrée.
| Situation | Points à examiner selon les risques du site |
|---|---|
| Visite dans les bureaux | Identification, personne visitée, circulation et limites d'accès |
| Intervention de maintenance en production | Autorisation, instruction liée au travail, accès aux installations et supervision par une personne désignée |
| Livraison ou chargement | Circulation, zone d'attente, accès au quai ou au dépotage et interlocuteur désigné |
| Nettoyage hors des horaires de production | Zones autorisées, accès aux produits ou aux installations et conditions de surveillance |
Pour les intervenants réguliers, trois informations répondent à trois questions différentes et ne doivent pas être confondues : la validité de l'accueil sécurité, l'autorisation d'accès pour la mission du jour, et les entrées et sorties effectives. Une entreprise de maintenance peut intervenir toutes les semaines sans que tous ses salariés aient les mêmes missions ; un changement de technicien ou de zone d'intervention justifie une nouvelle validation. La familiarité avec une entreprise ne remplace pas la vérification de la mission du jour.
La menace interne
Les mesures de food defense les plus visibles sont périmétriques : clôture, portail, caméras, badges. Elles répondent à l'image de l'intrusion. Pourtant, la règle américaine a été construite autour d'une autre hypothèse, celle de la menace interne, c'est-à-dire la personne qui a déjà un accès légitime au site et une connaissance du procédé. Le cas d'Aqli Foods en est l'illustration : l'auteur travaillait sur la ligne, connaissait les horaires et les contrôles, et a agi à quatre reprises sur une semaine avant que les plaintes de consommateurs ne remontent.
Cette hypothèse change l'ordre des priorités. Une clôture ne protège pas d'un salarié. Ce qui protège contre une contamination intentionnelle venue de l'intérieur, c'est l'organisation : la règle des deux personnes aux étapes de mélange, les scellés sur les cuves et les contenants hors production, les produits chimiques stockés hors des zones de production, l'intégration encadrée des intérimaires, la désactivation des badges le jour du départ, et une culture du signalement où un comportement inhabituel est rapporté sans crainte de sanction.
La menace interne inclut aussi les intervenants extérieurs réguliers, qui connaissent le site presque aussi bien que les salariés : l'agent de nettoyage de nuit, le technicien de maintenance sous contrat. Pour eux, la consigne acceptée à chaque passage et la présence d'un salarié du site pendant les interventions en zone sensible sont des mesures d'atténuation à part entière, pas des formalités d'accueil.
La preuve d'audit : une consigne acceptée, horodatée, par profil
L'auditeur ne demande pas si le site a des badges visiteurs. Il demande qui est entré dans la salle de mélange tel jour, et comment le site le sait. Un badge prêté prouve qu'un badge a été prêté. Un cahier à l'accueil prouve qu'un nom a été écrit, parfois lisible, rarement avec l'heure de sortie et jamais avec les consignes que la personne a reçues. Ce qu'un plan de food defense doit pouvoir tenir devant un auditeur, ce n'est pas la liste des mesures, mais la trace de leur application pour une personne et une date données.
La preuve attendue par les quatre cadres se compose de quatre éléments, pour chaque personne extérieure : son identité et sa société, son motif et son hôte, ses horaires d'entrée et de sortie, et les consignes qu'elle a acceptées avant d'entrer, dans une langue qu'elle comprend. Pour un prestataire qui entre en zone sensible, s'y ajoutent le plan de prévention ou le permis de travail, et pour un chauffeur, le protocole de sécurité. Pour un intervenant régulier, la preuve comprend aussi la validité de l'accueil sécurité : la date du dernier passage des consignes et du dernier questionnaire, et la durée pendant laquelle le site les considère valables.
Voici à quoi ressemble cette preuve pour un prestataire de maintenance sous contrat, sur un site fictif : la fiche du contact porte son profil, sa société, la date de vérification de son identité, puis son historique sécurité avec la date et l'heure du dernier passage des consignes, celles de la dernière induction et le résultat du questionnaire.
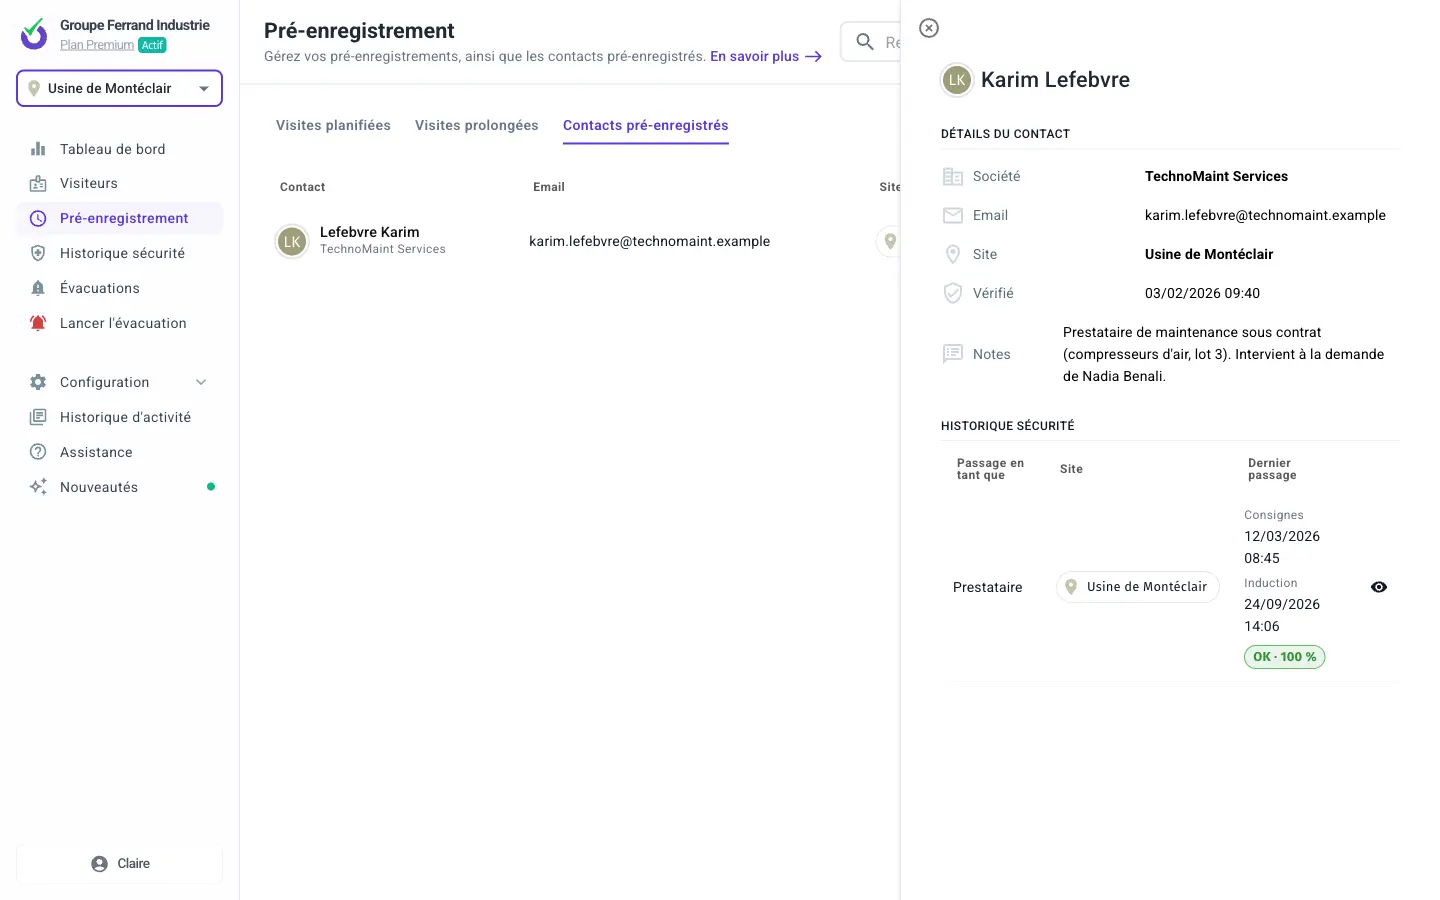
Un passage enregistré, une autorisation d'accès et une consigne appliquée sont trois faits distincts, et une ligne dans le cahier d'entrée n'en démontre qu'un seul. Si la procédure prévoit une autorisation avant l'accès à une zone, il faut pouvoir retrouver cette autorisation. Si elle prévoit une instruction particulière, il faut pouvoir documenter sa réalisation. Pour choisir les enregistrements à tenir, trois questions suffisent :
- À quelle mesure du plan cet enregistrement correspond-il ?
- Comment la fiabilité de l'information est-elle vérifiée ?
- Quelle action la procédure prévoit-elle quand l'équipe constate un écart ?
C'est pour cette raison que le parcours d'accueil est le bon endroit pour produire la preuve. Les consignes sont présentées avant l'exposition au risque, idéalement avant même l'arrivée grâce au pré-enregistrement des visites, puis leur compréhension est vérifiée par un questionnaire d'induction de quelques questions, et l'acceptation est horodatée et rattachée à la personne. Pour les intervenants réguliers, la date du dernier accueil sécurité et sa durée de validité évitent de tout refaire à chaque passage. Pour les chauffeurs, un QR code au quai permet de présenter les consignes dans leur langue, même à cinq heures du matin, sans passer par l'accueil.
Cette preuve est ce qui manque le plus souvent dans un plan de food defense hérité. Le plan décrit des mesures ; il ne dit pas où se trouve l'enregistrement qui prouve que la mesure est appliquée.
Envie d'en savoir plus sur notre solution de gestion de visiteurs ?
Programmez une démonstration personnalisée ou contactez un conseiller pour discuter de vos besoins.
- Réserver une démo
- Contacter un conseiller
Réserver votre démo personnalisée
Choisissez le créneau qui convient le mieux et indiquez vos informations :
Tester le parcours d'accueil en conditions réelles
Une procédure peut décrire correctement l'accueil sans couvrir toutes les situations quotidiennes. Le test d'efficacité demandé par IFS 4.21.3 et la revue annuelle BRCGS sont l'occasion de le vérifier sur le terrain, avec un scénario choisi parmi les risques du site : une arrivée sans rendez-vous, une livraison hors horaires, une intervention dans une zone habituellement fermée, un visiteur qui tente d'entrer en zone sensible sans hôte.
Le résultat attendu se définit avant l'exercice. Par exemple : l'équipe identifie l'interlocuteur autorisé à valider l'entrée, transmet les consignes avant l'accès à la zone, et le passage laisse une trace horodatée. On observe ensuite le parcours, sans exposer les personnes ni les produits à un risque inutile.
Quand un écart apparaît, la question utile n'est pas « qui a fauté ? » mais « qu'est-ce qui a empêché l'application ? » : une responsabilité ambiguë entre l'accueil et l'hôte, une consigne introuvable à l'heure de l'arrivée, l'absence de relais quand l'hôte quitte le site, une autorisation trop large accordée à une entreprise plutôt qu'à une personne. Une explication claire et un contrôle adapté apportent davantage qu'un rappel général. Le compte rendu de l'exercice, daté et signé, est la preuve du test que l'auditeur demandera.
Déployer la food defense sur un groupe multi-sites
Dans un groupe, le responsable qualité au siège fait face à un problème concret : cinq usines, cinq plans écrits à des époques différentes, cinq cahiers d'accueil, cinq façons d'écrire « visiteur ». Aucune consolidation n'est possible, et chaque audit se prépare site par site.
L'organisation qui fonctionne sépare un tronc commun groupe et une annexe par site. Le tronc commun fixe la méthode d'évaluation des menaces, la grille de notation et ses échelles, la liste des attaquants types, le catalogue des mesures d'atténuation génériques avec la preuve attendue pour chacune, le programme de formation et les modèles de consignes. L'annexe site contient le plan de masse, les zones sensibles retenues, le tableau d'évaluation rempli, les mesures locales, l'équipe nommée et la date de la dernière revue.
Pour les personnes extérieures, la consolidation suppose un registre des visiteurs commun à tous les sites, avec les mêmes consignes par profil, les mêmes questionnaires et des exports par site, par motif et par période. Le siège peut alors répondre à un auditeur de groupe sans appeler chaque usine.
La validité de l'accueil sécurité devient alors une donnée de groupe. Tenue par site et par personne, elle dit pour chaque prestataire récurrent quand il a reçu les consignes et passé le questionnaire pour la dernière fois, et jusqu'à quand cet accueil reste valable. Consolidée au siège, elle permet de repérer les intervenants dont la validité expire sur plusieurs usines, de vérifier qu'un prestataire national a bien été accueilli sur chaque site où il intervient, et de répondre à un auditeur de groupe qui demande la date du dernier accueil sécurité d'une entreprise extérieure donnée.
Food defense en France : Vigipirate, Code du travail, CNIL
Trois cadres français s'ajoutent aux référentiels et créent parfois de la confusion.
Le plan Vigipirate traite la menace terroriste. Le Secrétariat général de la défense et de la sécurité nationale (SGDSN) a publié en janvier 2014 un guide des recommandations pour la protection de la chaîne alimentaire contre les risques d'actions malveillantes, criminelles ou terroristes, qui actualisait une première version de 2007. Ce guide est relayé par les préfectures et reste la référence nationale. Il n'est pas aligné sur les clauses IFS ou BRCGS, mais rien n'empêche de n'avoir qu'un seul plan de food defense qui réponde aux deux : l'auditeur veut voir les menaces évaluées et les mesures documentées, le préfet veut voir que la menace terroriste figure parmi les scénarios.
Le Code du travail encadre déjà les intervenants extérieurs par le plan de prévention et les transporteurs par le protocole de sécurité. Ces deux documents et le plan de food defense parlent des mêmes personnes extérieures. Ils doivent partager la même liste de prestataires et se citer mutuellement, sinon le site tient trois listes contradictoires.
La CNIL, enfin, recommande que les données de journalisation des accès soient supprimées trois mois après leur enregistrement, pour les salariés comme pour les visiteurs. Cette durée s'applique au registre de passage. Elle ne s'oppose pas à la conservation des preuves d'accueil sécurité, consignes acceptées, réponses au questionnaire, permis de travail, sur la durée nécessaire au cycle d'audit, ni aux deux ans du §121.315 pour les enregistrements exigés par la FDA : ce sont des registres distincts, avec des finalités et des durées différentes, à régler séparément et à documenter dans la notice d'information des visiteurs. Nous avons détaillé ce point dans notre article sur le registre des visiteurs et le RGPD.
Ce que l'auditeur peut tester en se présentant à l'accueil
La food defense se joue en grande partie à l'intérieur du site, dans l'organisation des zones sensibles et la vigilance des équipes face à la menace interne. Mais la seule partie du plan qu'un auditeur peut tester en direct, sans rien demander, c'est l'accueil : il se présente, observe si on lui remet des consignes, si on vérifie qu'il les a comprises, si on l'accompagne, et si son passage laisse une trace horodatée. Un site qui tient ce parcours pour chaque visiteur, chaque prestataire et chaque chauffeur a sécurisé la première preuve de son plan, la maîtrise des accès des personnes extérieures, celle qui est commune à IFS, BRCGS, FSSC 22000 et à la FDA.
Comment Anghello accompagne votre accueil visiteurs
Anghello couvre cette partie du plan : la diffusion des consignes par profil et par langue, la vérification de leur compréhension par un questionnaire, l'enregistrement des visiteurs dans un registre horodaté, et l'historique des consignes acceptées et des réponses données, que vous pouvez retrouver pour chaque personne et chaque passage.
Lorsqu'un visiteur échoue au questionnaire, son accueil sécurité est marqué KO et son hôte ainsi que l'accueil en sont informés. Il doit repasser le questionnaire à chaque entrée jusqu'à réussite. Ce statut permet à votre équipe de prendre en charge la situation selon votre procédure ; il ne déclenche pas de blocage physique de l'accès.
Vos équipes définissent les règles, les autorisations et les responsabilités. Anghello ne délivre aucune certification et ne remplace ni votre évaluation des menaces, ni votre plan de food defense, ni vos dispositifs physiques de contrôle d'accès.
Questions fréquentes sur la food defense
Food defense ou food fraud : quelle différence pour l'auditeur ?
La food fraud est une tromperie à but économique, un ingrédient dilué ou une origine falsifiée ; la food defense est une contamination intentionnelle destinée à nuire. IFS Food v8 les traite en deux chapitres, 4.20 et 4.21, avec deux évaluations distinctes, VACCP pour la fraude et TACCP pour la malveillance. L'auditeur attend deux documents : une VACCP présentée comme plan de food defense ne répond pas à l'exigence 4.21.
Un site certifié IFS qui exporte aux États-Unis doit-il aussi appliquer la règle FSMA sur l'adultération intentionnelle ?
Oui, si l'installation est enregistrée auprès de la FDA et n'entre pas dans une exemption du §121.5, quel que soit le volume exporté. Le plan établi pour IFS 4.21 peut servir de base, mais la règle 21 CFR Part 121 impose une structure précise, analyse de vulnérabilité, stratégies d'atténuation, surveillance, actions correctives et vérification, ainsi qu'un Food Defense Qualified Individual qui prépare ou supervise le plan, et une réanalyse au moins tous les trois ans.
Combien de temps conserver les données d'accès quand elles servent de preuve de food defense ?
Trois durées coexistent. Le registre de passage, qui journalise les entrées et sorties, relève de la recommandation CNIL de suppression après trois mois. Les preuves d'accueil sécurité, consignes acceptées, réponses au questionnaire, permis et plans de prévention, sont conservées sur la durée fixée par le site pour couvrir son cycle d'audit, avec un accès réservé aux personnes habilitées. Pour un site soumis au Part 121, les enregistrements exigés par le plan FDA sont conservés au moins deux ans et doivent pouvoir être présentés sur site sous 24 heures (§121.315). Ces durées se règlent et se documentent séparément.
Qui porte le plan de food defense dans un groupe multi-sites ?
Une personne responsable par site, désignée par écrit et formée, comme le demande IFS 4.21.1, et une méthode commune définie au siège : grille d'évaluation, catalogue de mesures, modèles de consignes. Les preuves doivent pouvoir être consolidées au siège par site, par motif et par période, ce qui suppose un registre des visiteurs commun à l'ensemble des sites. La validité de l'accueil sécurité de chaque intervenant régulier fait partie de ces preuves consolidées : le siège sait quand un prestataire a été accueilli pour la dernière fois sur chaque usine, et quand cet accueil expire.
Comment intégrer un chauffeur qui ne passe pas par l'accueil ?
En déplaçant les consignes avant la manœuvre. Les consignes de quai et le protocole de sécurité sont envoyés au transporteur en amont, puis présentés au chauffeur à son arrivée par un QR code au quai, dans sa langue, avec une acceptation horodatée. Le chauffeur n'est jamais laissé seul au quai et n'accède pas aux zones de stockage. Cette trace est jointe au plan de food defense comme preuve de la mesure.
TACCP, VACCP ou CARVER + Shock : quelle méthode choisir ?
La TACCP, décrite dans PAS 96:2017, est la méthode d'évaluation des menaces pour la food defense. La VACCP est son pendant pour la food fraud, à but économique, traitée séparément par IFS au chapitre 4.20. CARVER + Shock est une grille de notation d'origine américaine qui peut servir à l'intérieur d'une TACCP pour classer les cibles. La plupart des sites français retiennent une TACCP avec une grille simple, probabilité, gravité et difficulté de détection, dont les échelles sont écrites pour être défendues en audit.
Références
- IFS Food v8, référentiel officiel
- BRCGS Food Safety Issue 9, présentation et ressources
- FSSC 22000, documents officiels du schéma et calendrier de la version 7
- FDA, présentation de la règle sur l'adultération intentionnelle
- 21 CFR Part 121, texte réglementaire
- 21 CFR §121.4, qualifications
- 21 CFR §121.5, exemptions
- 21 CFR §121.157, réanalyse
- 21 CFR §121.315, conservation des enregistrements